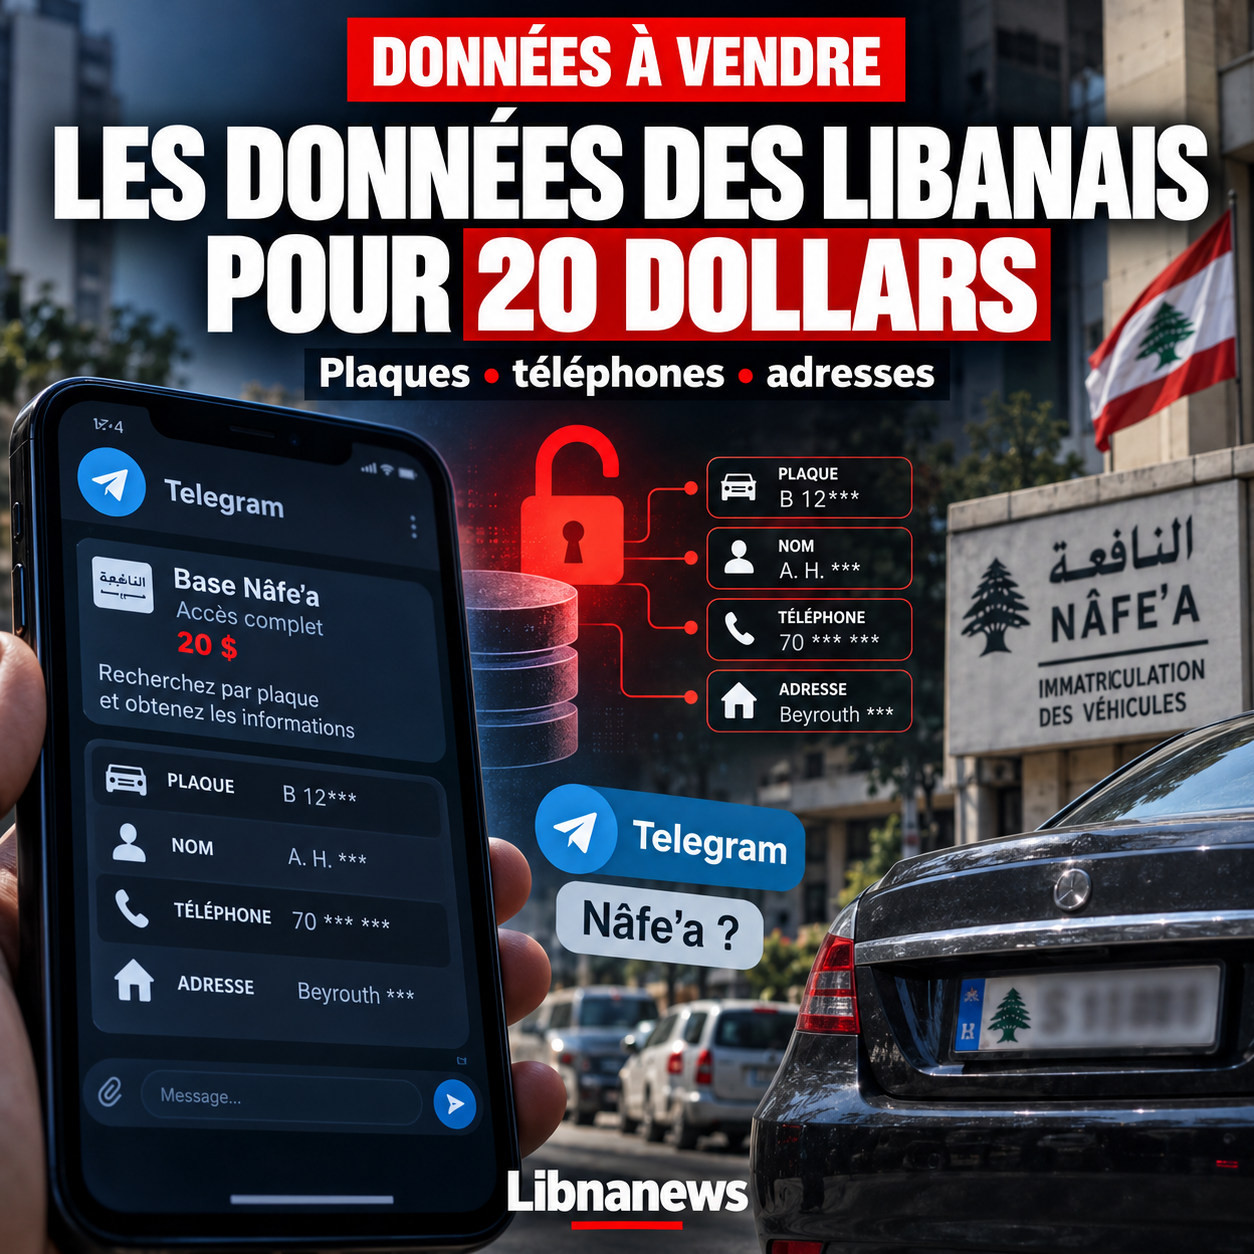
База данных, содержащая личную информацию о ливанцах, будет предлагаться в Telegram всего за 20 долларов. Согласно информации, собранной Аль-Махаттой, руководитель сети, специализирующейся на поиске номерных знаков, якобы предложил некоторым абонентам доступ к данным, приписываемым «Нафе» Имеющаяся информация поможет найти полное имя владельца, номер телефона, деревню происхождения и место жительства.
Дело не только в новом нарушении конфиденциальности. Он напоминает о нескольких прецедентах в Ливане, включая удивительно похожий случай, датируемый 2010 годом: приложение, проданное примерно за 7 долларов, уже позволило искать личную информацию с номерного знака или номера телефона. Шестнадцать лет спустя повторное появление такого вида услуг вызывает вопрос, который остается без ответа: как базы данных, хранящиеся в администрациях или подпитываемые официальными данными, продолжают циркулировать вне контроля?
За 20 долларов, данные из Нафе
«Нафес» обычно относится к органам, ответственным за регистрацию транспортных средств и формальности водительских прав. Эти администрации обязательно имеют информацию, чтобы связать тарелку с ее владельцем. Проблема возникает, когда эти данные покидают систему, для которой они были собраны, и становятся доступными для лиц, у которых нет административных или судебных оснований для консультаций с ними.
Номерной знак остается видимым в общественном месте, но обычно он не показывает номер телефона или домициль владельца. Таким образом, основа для связывания этих элементов превращает видимую информацию в реальный инструмент идентификации. Теоретически, любой, у кого есть файл, может вернуться к своему владельцу и получить больше информации о нем.
Объявленная цена делает эту ситуацию еще более тревожной. При цене 20 долларов доступ к такой информации больше не будет ограничиваться субъектами, обладающими значительными техническими возможностями. Цифровая база данных также может быть скопирована, передана и продана практически без ограничений. Закрытие Telegram-канала не позволит восстановить уже загруженные файлы.
Практически идентичный прецедент 2010 года
Нынешний случай имеет поразительное сходство с эпизодом, произошедшим в ноябре 2010 года. В то время база данных, содержащая информацию о Ливане, была доступна через интернет-приложения примерно за 7 долларов. Один из них мог искать по номеру мобильного телефона, а другой по номерному знаку.
Затем ливанская пресса сообщила, что система позволяет находить частную информацию, включая личность и место жительства разыскиваемых лиц. Министерство внутренних дел, Министерство телекоммуникаций, два оператора мобильной связи и банки отказались от ответственности за передачу данных. Было объявлено о проведении расследования для определения их происхождения.
Этот прецедент необходим для понимания текущего дела. Поэтому проблема 2026 года заключается не только в появлении нового инструмента в Telegram. Данные о ливанских транспортных средствах и телефонах уже циркулировали в коммерческих целях более 15 лет назад. Переход с нескольких долларов на Telegram-канал показывает прежде всего, что изменились средства вещания, при этом остается вопрос о происхождении файлов.
Кто кормит базы в обращении?
В состоянии имеющейся информации по-прежнему невозможно утверждать, что предлагаемая в настоящее время база исходит непосредственно от недавнего вторжения в системы Нафеа. Это может быть внутреннее извлечение, старая копия, скомпрометированные идентификаторы, файл, хранящийся у поставщика, или информация из нескольких различных баз, а затем сгруппированная вместе.
Возраст данных является определяющим фактором. База данных, скопированная несколько лет назад, может по-прежнему содержать конфиденциальную информацию, хотя некоторые телефоны или дома изменились. Наличие последней информации будет иметь гораздо более серьезное значение: это может указывать на то, что отдельные лица или группы лиц по-прежнему имеют доступ к современным данным.
Опрос должен сравнить предлагаемую информацию с официальными файлами и определить их дату. Ему также следует изучить счета со значительными правами доступа и добиваться возможной массовой добычи. Без этого технического расследования назначение информатора или его первоначальной администрации было бы спекулятивным.
В 2022 году взломали платформу Минздрава
Циркуляция данных по автомобилям — не единственный недавний прецедент. В феврале 2022 года министерство здравоохранения Ливана официально признало вторжение на свою платформу MOPH PASS, используемую, в частности, для путешественников, прибывающих в Ливан во время пандемии Covid-19. Недостаток привел к раскрытию персональных данных, хранящихся на платформе.
Дело приобрело политический характер, когда была раскрыта личная информация министра общественных работ и транспорта Али Хамие. Тогдашний министр внутренних дел Бассам Мавлави поручил Генеральной безопасности провести расследование. Министерство здравоохранения объявило, что выявило и исправило уязвимость, отметив, что инцидент затронул ограниченное количество данных, касающихся общественных деятелей.
Этот прецедент показывает, что скомпрометирована уже официальная ливанская платформа, содержащая личную информацию. Он также напоминает о разнообразии файлов, хранящихся в государстве: здоровье, путешествия, гражданский статус, телекоммуникации, транспортные средства или избирательные списки – все это наборы, которые при пересечении могут предоставить особенно подробную картину человека.
Список избирателей, содержащий много информации
Другим примером объема административных данных, имеющихся в Ливане, является список избирателей. Они юридически содержат ряд сведений, позволяющих точно идентифицировать избирателей: имя, имена родителей, дату рождения, пол, исповедь и регистрационный номер. Их существование и общение отвечают потребностям избирательного процесса, но их богатство показывает объем личной информации, централизованной в публичных файлах.
Риск возрастает при объединении данных из нескольких источников. Бляшка может привести к имени, избирательному файлу в дату рождения и место регистрации, в то время как другой файл может предоставить телефон или адрес. Таким образом, задача защиты данных состоит не только в том, чтобы обезопасить каждую базу данных отдельно, но и в том, чтобы предотвратить ее подпольную агрегацию.
Однако Ливан имеет правовую базу. Закон No 81 от 10 октября 2018 года регулирует обработку персональных данных, включая правила их сбора, использования и связи. Он также предусматривает санкции в определенных ситуациях раскрытия информации посторонним лицам.
Когда данные могут помочь найти цель
Однако в контексте Ливана поток такой информации превышает уровень защиты частной жизни. Административные данные, взломанные, полученные тайно или переданные агентами, могут использоваться с другой информацией для идентификации человека, установления отношений или определения его местоположения.
Этот риск приобрел особенно конкретное измерение во время войны между Израилем и Хезболлой. Разведывательные операции не основаны на одном источнике. Они обычно объединяют человеческий интеллект, перехват, воздушное наблюдение, телекоммуникации, цифровые данные и наблюдение за поездками. В этом устройстве административное основание может предоставить дополнительные доказательства для подтверждения личности или для связи транспортного средства с разыскиваемым лицом.
Отставной ливанский генерал Мунир Чехадех, бывший правительственный координатор ВСООНЛ, заявил в 2026 году, что Израиль имел доступ к значительной части ливанской инфраструктуры данных в течение многих лет. Он упомянул, в частности, информацию об абонентах мобильных телефонов и регистрации транспортных средств. По его словам, эти возможности в сочетании с другими разведывательными источниками способствовали созданию целевых банков.
Эти заявления не доказывают, что основа, предложенная сегодня в Telegram, была использована Израилем, и что конкретная административная основа непосредственно позволила окончательно устранить. Тем не менее, они показывают, почему утечка данных может представлять собой безопасный риск. Бляшка, связанная с именем, телефоном и адресом, имеет совсем другое значение, когда она пересекается с информацией о местоположении или слежке.
От дела Харири до миллиардов телефонных данных
Сила передачи данных уже была подчеркнута после убийства Рафика Харири 14 февраля 2005 года в Бейруте. Международные следователи использовали значительные объемы телекоммуникационных данных для восстановления телефонных сетей, поиска пользовательских соединений и изучения коммуникаций, связанных с атакой.
Еще в 2005 году Международная комиссия Организации Объединенных Наций сообщила, что она создала базу, включающую более 97 миллионов телекоммуникационных записей за период, связанный с убийством. Расследования охватывали миллиарды записей. Масштабы передаваемых следователям данных, их использование и надежность привели к значительным политическим и судебным спорам в Ливане.
Контекст, очевидно, был иным: эта информация использовалась в международном расследовании и не была незаконно продана. Но случай уже показал, что масса метаданных может восстанавливать сети и поведение, которые остаются невидимыми, когда каждая информация рассматривается отдельно.
Утечка неизвестной величины
Приоритет сейчас – определить, что же на самом деле содержит предлагаемая база за $20. Нескольких успешных поисков с табличек недостаточно, чтобы установить, что весь национальный регистрационный файл был скопирован. Необходимо знать количество записей, их старшинство, частоту их обновления и источник различных доступных полей.
Прежде всего, важно знать, имеет ли продавец простую копию или имеет доступ к актуальной информации. Вторая гипотеза означает, что нарушение остается потенциально открытым. Прецедент 2010 года показывает, что торговля данными о ливанских автомобилях не является новым явлением; Дело MOPH PASS подтверждает, что общественные системы уже скомпрометированы.
Спустя шестнадцать лет после продажи приложения для изучения конфиденциальности ливанского народа примерно за $7, аналогичная основа будет предложена за $20 в Telegram. Между этими двумя случаями технологии изменились, и в Ливане действует закон о персональных данных. Остается главный вопрос: кто извлекает эту информацию из систем, которые ее хранят, и кто теперь контролирует копии, уже находящиеся в обращении?